


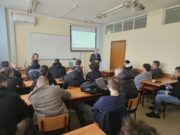
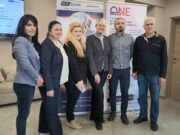



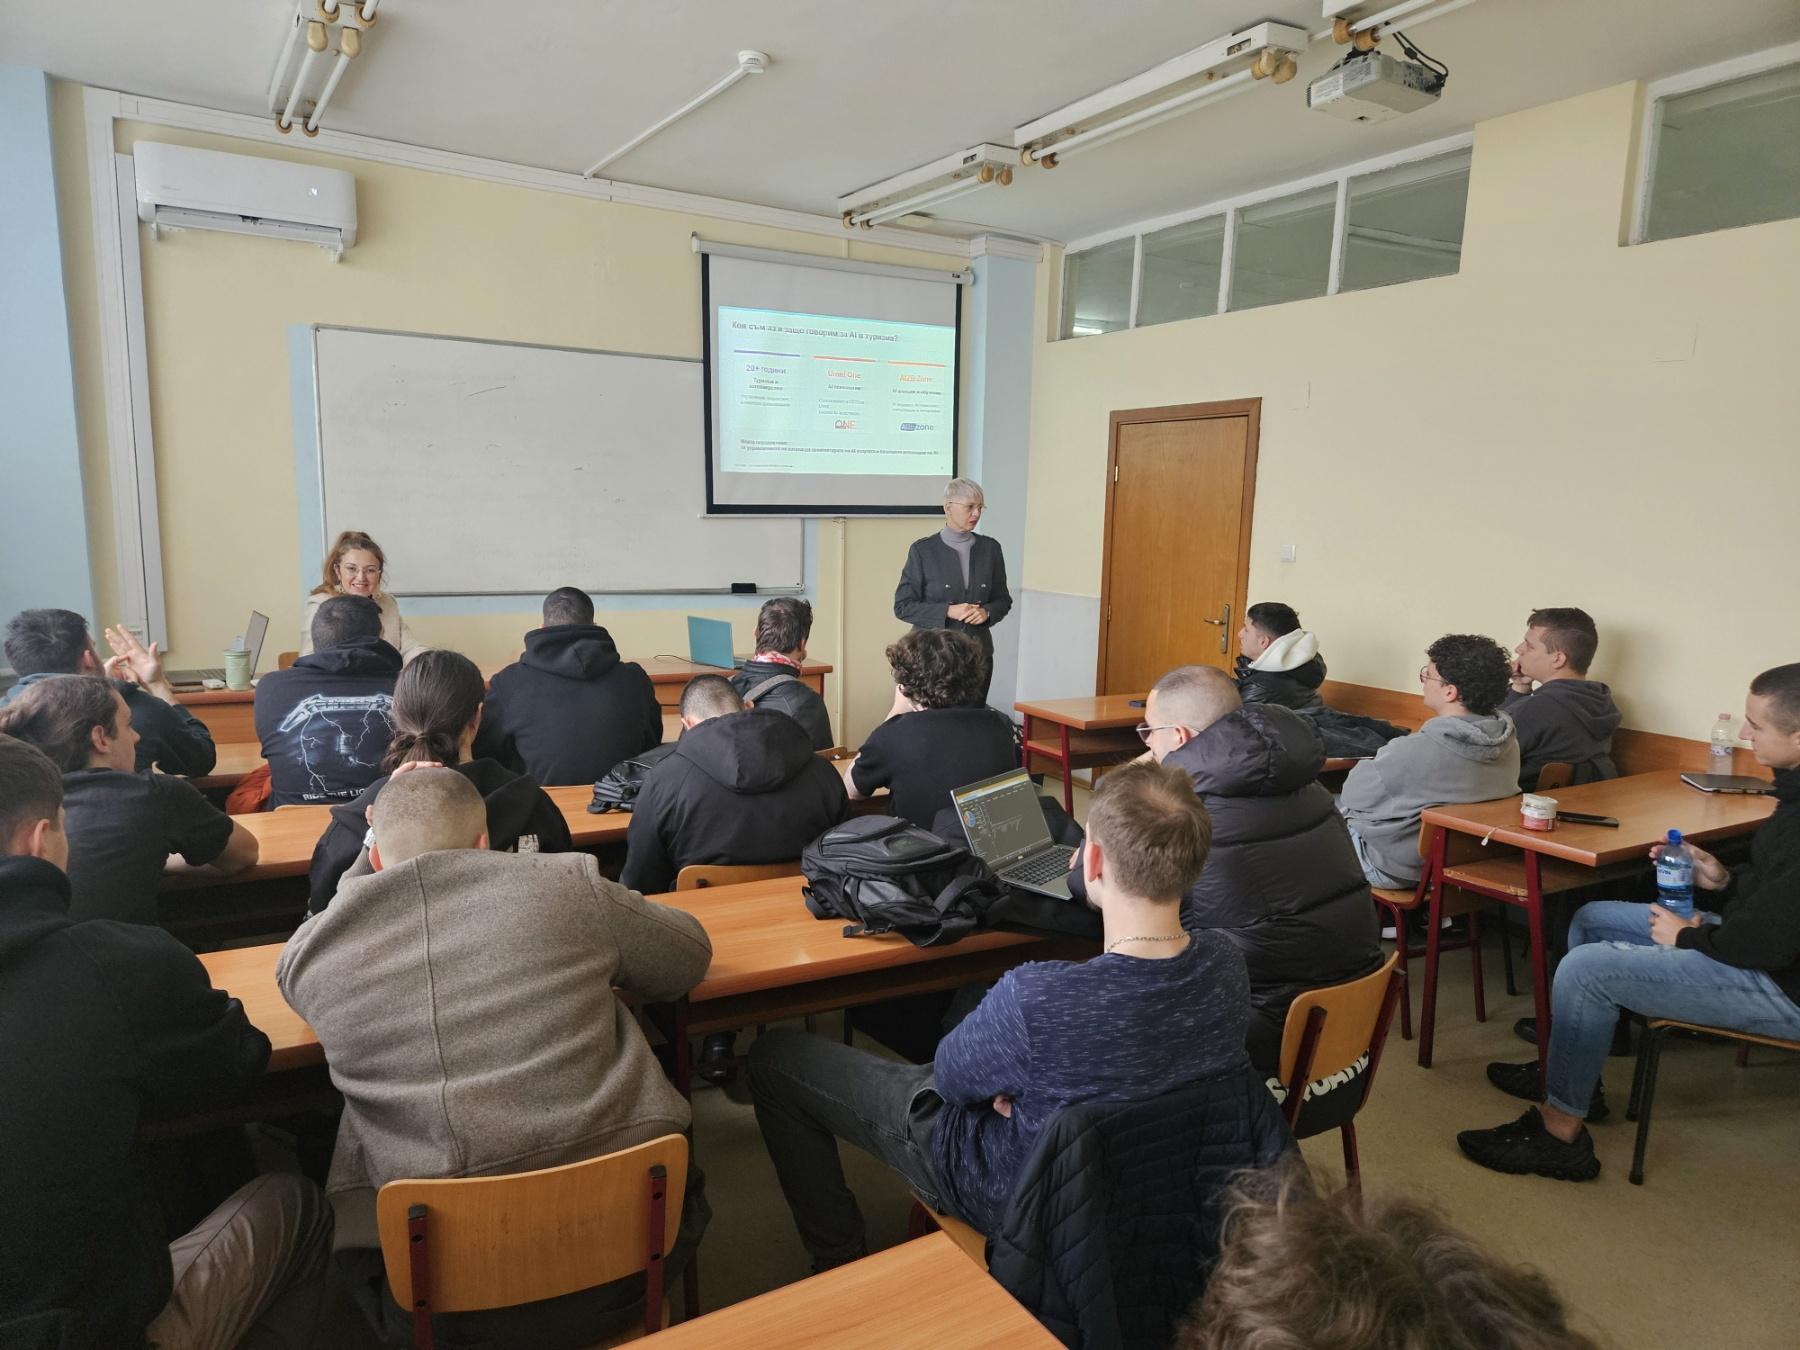

Служителите вече използват изкуствен интелект, но знаят ли как да защитят информацията, с която работят? Това беше един от ключовите въпроси в лекцията на Елица Стоилова от Umni.bg и AI2B Zone пред студенти в Университета за национално и световно стопанство.
София. Изкуственият интелект навлиза в ежедневието на хотелите по-бързо, отколкото се появяват правилата за безопасното му използване. Докато управителите обсъждат автоматизация, дигитални услуги и AI асистенти за гостите, част от служителите вече използват генеративен AI за изпълнение на ежедневните си задачи. Kой контролира каква информация се предоставя на тези инструменти?
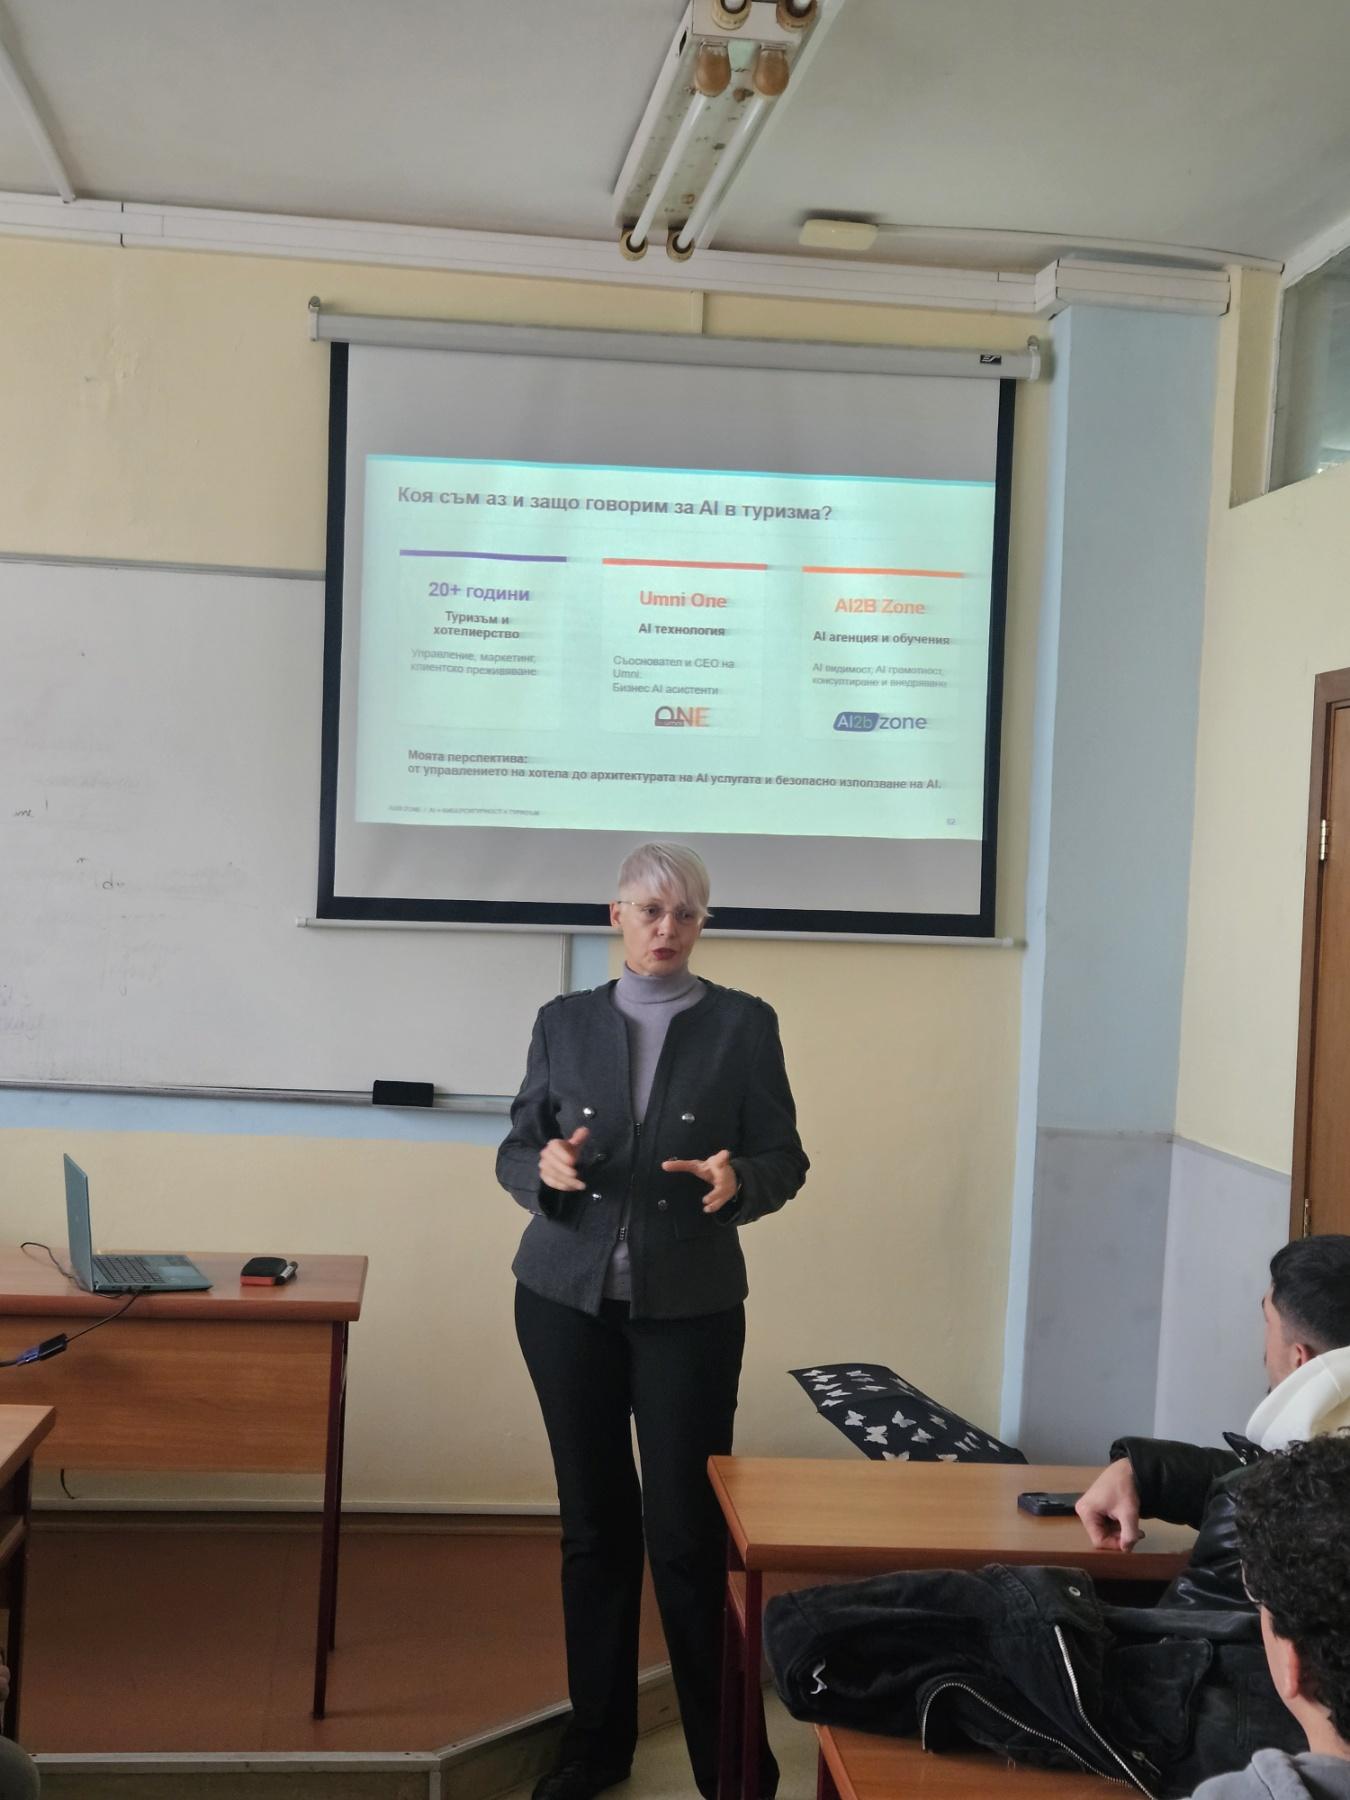
Темата беше във фокуса на двучасова гост-лекция на Елица Стоилова, съосновател и СЕО на Umni.bg и на AI агенция AI2B Zone, в Университета за национално и световно стопанство (УНСС).
По покана на проф. д-р Еленита Великова от катедра „Икономика на туризма“ г-жа Стоилова представи пред студенти от специалност „Киберсигурност и електронно управление“ практическия поглед на бизнеса към киберсигурността в туризма. Лекцията се проведе в рамките на дисциплината „Киберсигурност в туризма“. Елица бе поканена в качеството си на експерт с над 20 години международен опит в туризма и хотелиерството, AI консултант, специалист по AI видимост и обучител по AI грамотност за бизнес екипи.
Разговорът обхвана технологичната екосистема на съвременния хотел, връзката между софтуерните и хардуерните решения, защитата на информацията, AI грамотността на служителите и новите рискове, възникващи с внедряването на изкуствен интелект.
Един от най-важните изводи от срещата е актуален не само за бъдещите специалисти по киберсигурност, а и за всеки хотелски управител.
Служителите вече използват AI. А кой проверява как го използват?
В обученията по AI грамотност, които Елица Стоилова провежда за хотелски екипи, се откроява повтаряща се тенденция.
„Много служители вече използват AI за преводи, подготовка на имейли, маркетингови текстове, обработка на информация, анализи, работа с отзиви и комуникация с гости“, коментира г-жа Стоилова. „Същевременно, по мои наблюдения, досега никой от участниците в тези обучения не е посочил, че е отделил време да прегледа настройките за данни, поверителност и сигурност на използваните AI инструменти.“
Макар е това не е представително проучване на сектора, а наблюдение от практиката, то поставя въпрос, който много хотели вероятно все още не са обсъждали:
Ако хотелът няма официална AI стратегия, означава ли това, че служителите му не използват AI?
Липсата на фирмено решение не изключва самостоятелното използване на публично достъпни AI инструменти от служителите, понякога без знанието на ръководството.
Тази практика е известна като Shadow AI – използване на AI инструменти извън установените организационни правила и контрол.
„Проблемът не е, че служителите искат да работят по-бързо и си помагат с AI инструменти. Това трябва да се окуражава“, казва Елица. „Проблемът е, че доброто намерение не гарантира безопасно действие. Обучението на екипа и определяне на ясни правила за работа с AI инструменти и в онлайн среда, са част от превантивните мерки да се избегнат кибер-инциденти“.
Как един обикновен имейл може да създаде риск за информацията на госта?
На студентите в УНСС, Елица представи следния пример:
Представете си ежедневна ситуация на рецепцията.
Гост изпраща оплакване по имейл. Служителят иска да отговори професионално и бързо. Копира цялата кореспонденция в AI асистент и го моли да подготви подходящ отговор.
След секунди получава добре написан текст.
В оригиналната кореспонденция може да има име, телефон, имейл адрес, номер на резервация, подробности за престоя или друга лична информация.
Необходима ли е цялата тази информация на AI, за да предложи отговор? Разрешено ли е използваният инструмент да я обработва? Какви са условията за съхранение и достъп до въведените данни?
Същият въпрос възниква, когато служители качват в AI финансови отчети, договори с туроператори, списъци с резервации, клиентски бази данни или вътрешни инструкции.
Данните на хотела не стават по-малко поверителни само защото са предоставени на AI с цел повишаване на продуктивността.
Ето защо проверката на настройките за поверителност е важна първа стъпка, но не е достатъчна.
Хотелът трябва да знае и определи кои инструменти използва екипът, каква информация е допустимо да се обработва чрез тях, какви права за достъп имат и как се проверяват резултатите.
Принципът на минимизиране на данните изисква личните данни да бъдат ограничени до необходимото за конкретната цел.
Когато AI трябва само да предложи структура на отговор до недоволен гост, често е напълно достатъчно анонимизирано описание на ситуацията.
Киберсигурността в хотела вече не се изчерпва с компютрите на рецепцията и в отдел маркетинг
По време на лекцията в УНСС г-жа Стоилова обърна внимание и на технологичната свързаност на туристическия бизнес.
Съвременният хотел разчита на система за управление на собствеността (PMS), резервационен модул, channel manager, онлайн туристически агенции (OTA), платежни системи, CRM, дигитални ключове, интелигентни устройства и все повече AI решения. Подобна е ситуацията и в други обекти в туризма и гостоприемството.
Тези системи обменят информация чрез интеграции и API връзки. Това позволява автоматизация на процесите, по-добра координация и по-удобно обслужване.
Всяка допълнителна интеграция изисква оценка на достъпа, сигурността и потенциалните последствия от грешка или злоупотреба.
Киберинцидентът може да засегне не само данните на гостите, но и способността на хотела да извършва ежедневни операции. При определени системи рисковете могат да достигнат и до физическата безопасност на служителите и клиентите, и материалната база.
Когато атаката използва навиците на хотелския служител
Показателен пример е фишинг кампанията, анализирана от Microsoft Threat Intelligence през март 2025 г.. Нападателите изпращали съобщения, имитиращи комуникация от Booking.com, насочени към служители в хотелиерския сектор. Фалшивите имейли използвали познати поводи: негативни отзиви, запитвания от гости, проверки на акаунти и други ежедневни ситуации.
Чрез фалшива CAPTCHA проверка и техника, известна като ClickFix, хотелски служители били подтиквани сами да изпълнят команда, която може да доведе до инсталиране на зловреден софтуер за кражба на информация.
Макар тази конкретна атака да не е атака чрез генеративен AI, тя демонстрира нещо съществено: технологичната защита може да бъде заобиколена чрез манипулиране на човешкото поведение и използване на недостатъчна дигитална и AI грамотност на служителите.
От тази гледна точка, киберсигурността не е само отговорност на IT специалистите. Тя зависи от ежедневните решения на всички служители, които работят с информация и дигитални системи.
А ако AI чатботът даде грешно обещание на госта?
Друга важна тема в лекцията беше сигурността и надеждността на AI асистентите, които комуникират директно с туристите.
Хотелските AI чатботове могат да отговарят на въпроси денонощно, да предоставят информация на различни езици, да подпомагат продажбите и резервациите и да насочват гостите към подходящи услуги. Те могат да автоматизират рутинни задачи, да увеличат директните продажби и да помогнат на екипа да се фокусира върху клиентите пред тях.
Какво се случва обаче, ако AI предостави грешна информация?
Един от разгледаните учебни сценарии представи хотел, чийто AI чатбот уверява гост, че може да анулира резервацията си без такса. В действителност конкретният пакет има такса за анулиране.
Гостът се доверява на отговора и впоследствие възниква спор с хотела. Чия е вината?
Този сценарий е хипотетичен, но илюстрира реален клас риск: AI може да създава убедителни, но неточни отговори, когато информацията в базата знания на асистента е непълна, противоречива или неактуална.
Решението не е просто да се напише по-добра инструкция на сайта.
Необходими са актуална и проверена база знания, ясни правила, контрол върху интеграциите, периодично тестване, проследяване на проблемните отговори и корекция на информацията в базата знания когато е нужно, както и човешка намеса, когато ситуацията го изисква.
Съществена е и разликата между AI, който предоставя информация, и AI, който има право да предприема действия в други системи, например да променя резервация или да инициира финансова операция.
Колкото повече права получава AI, толкова по-високи стават изискванията към сигурността и управленския контрол.
Пет въпроса, които всеки хотелски управител трябва да зададе на екипа си
Изводите от лекцията могат да се превърнат в кратка практическа проверка за всеки хотел, независимо от неговия размер.
- Кои AI инструменти реално използват служителите?
Не само тези, които хотелът официално е закупил, но и инструментите, които служителите използват по собствена инициатива.
- Каква информация предоставят на AI?
Има ли сред нея лични данни на гости, номера на резервации, договори, финансови отчети, платежна информация или вътрешна кореспонденция?
- Проверени ли са настройките и условията на използваните инструменти?
Знае ли екипът как се съхранява информацията, кой има достъп до нея, дали може да се използва за обучение на модели и какви външни интеграции са активни?
- Кой проверява отговорите и действията на AI?
Особено когато AI подготвя информация за цени, отказ от резервация, компенсации, плащания и други въпроси с финансови или репутационни последствия.
- Какво прави служителят, когато установи грешка или подозира нарушение на сигурността?
Има ли ясни правила за прекратяване на рисковото действие, сигнализиране, документиране и ескалация?
Ако ръководството не знае отговорите, това означава, че има важна част от дигиталната дейност на хотела, която не е достатъчно управлявана, и създава предпоставки за инцидент.
AI грамотността е част от отговорното управление на хотела
Темата има и европейско измерение.
Чл. 4 от Регламента за изкуствения интелект на ЕС (AI Act) изисква организациите, които предоставят или използват AI системи, да предприемат подходящи мерки за развитие на AI грамотността на хората, работещи с тях.
Според актуалните разяснения на Европейската комисия не е задължително всеки служител да достигне предварително определено ниво на знания. Не се изисква и универсален сертификат.
Необходимите мерки трябва да се съобразяват с конкретните AI системи, тяхното предназначение, рисковете и подготовката на хората.
За туристическия бизнес това означава не само да се научи служителят да пише добри запитвания към AI. Означава да разбира какви данни може да използва, как да проверява отговорите, кога да се доверява на резултата, кога да потърси човек и защо поверителността не е само въпрос на качеството на обслужването, но и на безопасността.
AI няма да изчака хотелът да бъде готов
Университетската среща показа защо темата за киберсигурността в туризма вече не може да бъде разглеждана отделно от AI грамотността, бизнес процесите и технологичната свързаност.
За бъдещите специалисти това означава да умеят да намират решения, които съчетават сигурността с нуждите на бизнеса и на екипа, и очакванията на клиентите.
За хотелските управители посланието е още по-практично.
AI може вече да работи във вашия хотел, дори да не сте внедрили официално нито един AI проект.
Следващият въпрос към екипа не трябва да бъде само „Използвате ли AI?“.
По-полезно е управителят да попита:
„Покажете ми как използвате AI, каква информация му предоставяте и как проверявате резултатите.“
Този разговор може да разкрие както рискове, така и възможности за по-добра организация на работата.
Целта не е служителите да се страхуват от изкуствения интелект или да се откажат от него. Целта е да могат да го използват уверено, безопасно и професионално. AI може да поеме задачи, но не може да поеме отговорността вместо хората и организацията.
Последвайте ни за още актуални новини в Google News Showcase
Последвайте Bgtourism.bg във VIBER
Последвайте Bgtourism.bg в INSTAGRAM
Последвайте Bgtourism.bg във FACEBOOK
Последвайте Bgtourism.bg в YOUTUBE